PHPの脆弱性(CVE-2026-109618、CVE-2026-109619)に対して個人ブログで行ったこと
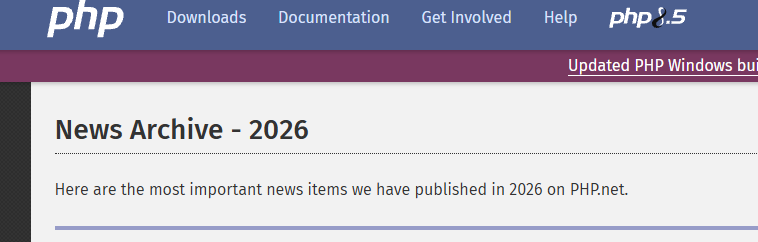
PHP脆弱性のニュースは21日の午前中に知る。
https://www.php.net/archive/2026.php#2026-10-21-5
レンタルサーバーを利用してWordPressを構築していたので、レンタルサーバー会社のアナウンスを注視した。
その間メンテナンスモード(503)をこれまで適用したことがなく初めて準備した。また、WordPress全体にBasic認証をかけた。SNS等でお知らせを公開した。
SSH接続できるようにしていたのも良かった。更新は日頃から行っており最新版を維持していた。
幸いにも契約しているサーバー会社の対応が早く、パッチ適用バージョンに早朝バージョンアップされていることを確認できた(PHP 8.3.36)ため、メンテナンスモードとWordPress全体へのBasic認証を解除した。
攻撃の踏み台にされる可能性もあったことから、セキュリティを優先した対応が功を奏したのかもしれない。
勿論、これで終わりではなく、今この瞬間も脆弱性関連のニュースが途絶えることは無い。
 https://himaise.com/wordpress-maintenance-mode/